Pengertian OT Security
OT Security (Operational Technology Security) adalah upaya melindungi perangkat, jaringan, perangkat lunak, dan sistem yang digunakan untuk memantau serta mengendalikan proses fisik di lingkungan industri dari ancaman keamanan siber.
Dalam sistem otomasi industri, OT Security mencakup perlindungan terhadap Programmable Logic Controller (PLC), Human Machine Interface (HMI), Supervisory Control and Data Acquisition (SCADA), Distributed Control System (DCS), jaringan komunikasi industri, engineering workstation, serta sistem keselamatan seperti Safety Instrumented System (SIS).
Berbeda dengan keamanan teknologi informasi atau IT Security yang banyak berfokus pada data dan layanan bisnis, OT Security juga harus mempertimbangkan keselamatan manusia, keandalan peralatan, kontinuitas produksi, dan dampak terhadap proses fisik.
Sebagai contoh, gangguan pada komputer kantor dapat menghambat pekerjaan administrasi. Namun, gangguan pada sistem kontrol industri dapat menyebabkan hilangnya pemantauan proses, berhentinya mesin produksi, perubahan parameter operasi, atau terganggunya fungsi pengendalian.
Oleh karena itu, OT Security menjadi bagian penting dalam pengelolaan risiko sistem otomasi industri modern.
1. Perbedaan IT Security dan OT Security
IT Security dan OT Security memiliki tujuan yang saling berkaitan, tetapi karakteristik sistem yang dilindungi berbeda.
IT Security umumnya berfokus pada kerahasiaan, integritas, dan ketersediaan informasi. Sementara itu, OT Security harus melindungi sistem yang berinteraksi langsung dengan peralatan dan proses fisik.
Beberapa perbedaannya adalah sebagai berikut.
- IT Security: melindungi komputer, email, aplikasi bisnis, server, dan database perusahaan.
- OT Security: melindungi PLC, HMI, SCADA, DCS, jaringan kontrol, dan perangkat industri.
- Prioritas operasi: sistem OT harus mempertahankan operasi yang aman dan andal, termasuk ketika pembaruan atau tindakan pengamanan dilakukan.
- Pemeliharaan: pembaruan perangkat OT harus mempertimbangkan kompatibilitas firmware, perangkat lunak, komunikasi, serta dampaknya terhadap proses produksi.
- Respons insiden: tindakan penanganan serangan harus mempertimbangkan kondisi proses dan potensi bahaya jika sistem kontrol kehilangan komunikasi atau berhenti bekerja.
Dengan demikian, strategi keamanan IT tidak selalu dapat diterapkan langsung pada OT tanpa penyesuaian.
2. Perangkat yang Perlu Dilindungi
PLC, PAC, dan Remote I/O
PLC dan PAC menjalankan program kontrol untuk mengendalikan motor, pompa, conveyor, valve, serta peralatan lainnya. Remote I/O menghubungkan sinyal sensor dan aktuator dengan sistem kontrol.
Perlindungan terhadap perangkat ini mencakup pembatasan akses pemrograman, pengamanan konfigurasi, pengendalian perubahan logic, dan penyimpanan cadangan program.
HMI, SCADA, dan DCS
HMI memungkinkan operator berinteraksi dengan mesin. SCADA digunakan untuk pemantauan dan pengendalian proses yang tersebar, sedangkan DCS banyak digunakan untuk mengendalikan proses industri yang kompleks.
Ancaman terhadap sistem tersebut dapat berupa akses ilegal, perubahan konfigurasi, manipulasi tampilan, pencurian kredensial, dan gangguan terhadap server pendukung.
Jaringan komunikasi industri
Komunikasi antara controller, perangkat lapangan, server, dan workstation dapat menggunakan protokol seperti PROFINET, EtherNet/IP, Modbus TCP, OPC UA, dan protokol industri lainnya.
Jaringan perlu dirancang dengan batas komunikasi yang jelas. Tidak semua perangkat harus dapat berkomunikasi dengan seluruh perangkat lainnya.
Engineering workstation
Engineering workstation digunakan untuk membuat, mengunduh, mengubah, dan mendiagnosis program PLC atau sistem kontrol lainnya.
Perangkat ini perlu mendapat perlindungan khusus karena akses yang berhasil diperoleh penyerang dapat membuka peluang untuk melakukan perubahan konfigurasi atau program kontrol.
Sistem keselamatan industri
SIS dan Emergency Shutdown System (ESD) menjalankan fungsi keselamatan sesuai desain dan analisis risiko fasilitas. Sistem ini membutuhkan perlindungan yang sesuai dengan tingkat kekritisannya.
Keamanan siber harus mendukung fungsi keselamatan, bukan menggantikannya. Proteksi fisik, interlock, dan fungsi keselamatan tetap harus dirancang serta diuji berdasarkan persyaratan keselamatan yang berlaku.
3. Ancaman Siber pada Sistem OT
Berikut beberapa ancaman yang perlu diperhatikan dalam lingkungan otomasi industri.
Ransomware
Ransomware dapat mengenkripsi file atau mengganggu server yang mendukung operasi, seperti server SCADA, Historian, dan engineering workstation. Dampaknya dapat berupa hilangnya pemantauan, gangguan pengelolaan data, dan penghentian produksi.
Perubahan program PLC tanpa izin
Jika penyerang berhasil memperoleh akses yang memadai, program PLC, parameter, atau konfigurasi dapat diubah. Dampaknya bergantung pada perangkat yang terpengaruh dan fungsi yang dikendalikan.
Akses ilegal melalui jaringan IT
Koneksi antara jaringan kantor dan jaringan kontrol dapat menjadi jalur serangan jika tidak dilindungi dengan baik. Komputer kantor yang terinfeksi tidak otomatis memberikan akses ke PLC, tetapi risiko meningkat jika segmentasi dan kontrol akses tidak memadai.
Penyalahgunaan remote access
Akses jarak jauh untuk teknisi atau vendor dapat menjadi titik masuk jika menggunakan kredensial yang lemah, tidak menerapkan autentikasi yang sesuai, atau tidak diawasi.
Manipulasi data dan alarm
Jika server, komunikasi, atau perangkat terkait berhasil dikompromikan, data proses, status peralatan, maupun alarm dapat dimanipulasi. Kondisi ini berpotensi menyebabkan operator mengambil keputusan berdasarkan informasi yang tidak benar.
Perangkat lunak usang dan media USB
Perangkat lama, sistem operasi yang tidak lagi didukung, konfigurasi bawaan, dan media USB yang terinfeksi juga dapat meningkatkan risiko keamanan.
Ancaman tersebut menunjukkan bahwa perlindungan OT perlu mencakup teknologi, prosedur operasi, pengelolaan akses, dan kesiapan personel.
4. Strategi Utama OT Security
A. Network Segmentation
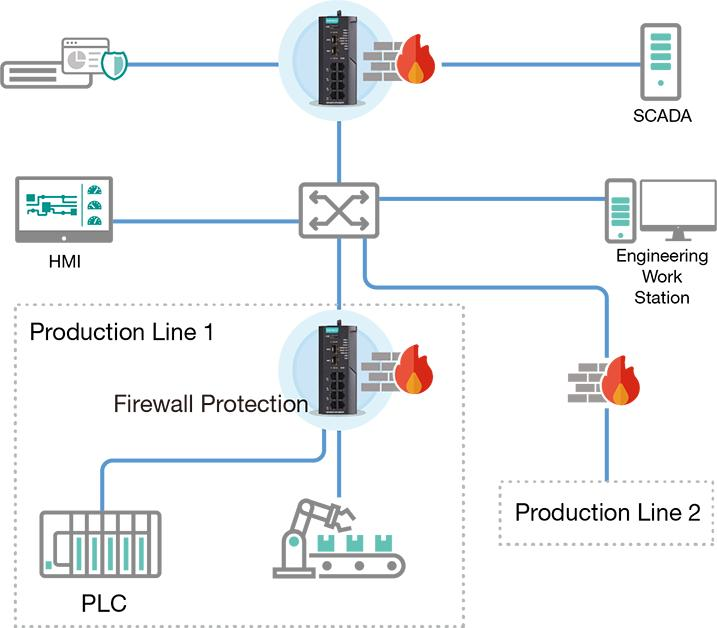
Network segmentation adalah pemisahan jaringan menjadi beberapa segmen berdasarkan fungsi dan tingkat risiko.
Contohnya, jaringan IT kantor, Industrial DMZ, server SCADA, jaringan PLC, dan sistem keselamatan dapat ditempatkan dalam segmen berbeda sesuai kebutuhan arsitektur.
Firewall digunakan untuk mengendalikan komunikasi antarsegmen berdasarkan aturan yang telah ditetapkan. Hanya koneksi yang benar-benar diperlukan yang seharusnya diizinkan.
Pemisahan ini membantu membatasi penyebaran serangan apabila salah satu perangkat berhasil dikompromikan.
B. Access Control dan Authentication
Akses ke sistem kontrol harus diberikan berdasarkan tugas dan tanggung jawab pengguna.
Beberapa praktik yang dapat diterapkan adalah:
- Menggunakan akun individual untuk setiap pengguna.
- Menerapkan prinsip least privilege, yaitu memberikan hak akses minimum yang diperlukan.
- Mengganti password bawaan perangkat.
- Menggunakan autentikasi multifaktor jika didukung.
- Menonaktifkan akun yang tidak lagi diperlukan.
- Mencatat dan meninjau aktivitas akses yang sensitif.
Akses untuk operator, teknisi, engineer, administrator, dan vendor sebaiknya dibedakan sesuai kebutuhan pekerjaan.
C. Monitoring Jaringan OT
Pemantauan jaringan membantu mendeteksi aktivitas yang tidak biasa, seperti komunikasi baru, koneksi dari perangkat yang tidak dikenal, perubahan konfigurasi, dan percobaan akses yang mencurigakan.
Pada lingkungan OT, pemantauan pasif sering menjadi pilihan yang tepat karena dapat mengamati lalu lintas komunikasi tanpa secara aktif mengirimkan permintaan ke perangkat kontrol.
Metode pemantauan tetap harus disesuaikan dengan karakteristik jaringan dan diuji agar tidak mengganggu operasi.
D. Backup dan Recovery
Cadangan yang baik dapat membantu memulihkan sistem setelah terjadi kerusakan, kesalahan konfigurasi, atau insiden siber.
Data yang perlu dipertimbangkan meliputi:
- Program PLC dan PAC.
- Proyek HMI, SCADA, dan DCS.
- Konfigurasi switch, firewall, dan perangkat jaringan.
- Konfigurasi server dan aplikasi pendukung.
- Dokumentasi sistem serta daftar aset.
Cadangan harus dilindungi dari perubahan tanpa izin dan diuji melalui prosedur pemulihan yang terencana. Memiliki file backup saja tidak menjamin bahwa sistem dapat dipulihkan dengan benar.
E. Patch Management dan Vulnerability Management
Patch management merupakan proses mengelola pembaruan perangkat lunak dan firmware. Vulnerability management berfokus pada identifikasi, penilaian, dan penanganan kerentanan keamanan.
Pada sistem OT, pembaruan tidak boleh dilakukan sembarangan. Engineer perlu memeriksa kompatibilitas perangkat, dukungan vendor, kebutuhan penghentian operasi, dan dampak terhadap keselamatan.
Jika patch belum dapat diterapkan, organisasi perlu mengevaluasi pengendalian kompensasi yang sesuai dengan risiko.
F. Pengamanan Remote Access
Remote access dapat membantu pemeliharaan dan diagnosis sistem industri, tetapi juga dapat meningkatkan risiko jika tidak dikelola dengan baik.
Praktik yang disarankan meliputi penggunaan VPN yang aman, jump server, autentikasi yang kuat, persetujuan akses, pembatasan waktu akses, dan pencatatan sesi.
Akses vendor sebaiknya diaktifkan hanya ketika dibutuhkan serta dinonaktifkan kembali setelah pekerjaan selesai.
5. Memahami Purdue Model dalam OT Security
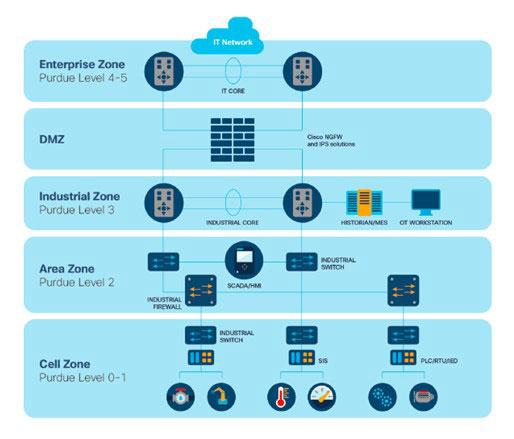
Purdue Model merupakan salah satu referensi untuk memahami pembagian fungsi dalam arsitektur jaringan industri.
Secara umum, model ini membedakan lapisan proses fisik, kontrol dasar, pengawasan proses, operasi pabrik, dan sistem enterprise. Industrial DMZ sering ditempatkan di antara jaringan operasi dan jaringan perusahaan untuk membantu mengendalikan pertukaran data.
Sebagai ilustrasi:
- Level 0: sensor dan aktuator yang berinteraksi dengan proses fisik.
- Level 1: perangkat kontrol dasar seperti PLC dan controller.
- Level 2: fungsi pengawasan dan antarmuka operator, termasuk HMI.
- Level 3: sistem operasi produksi, seperti server SCADA dan Historian sesuai arsitektur.
- Industrial DMZ: zona perantara untuk layanan dan pertukaran data yang dikendalikan.
- Level 4–5: sistem enterprise dan layanan bisnis perusahaan.
Pembagian ini bukan aturan penempatan perangkat yang mutlak. Arsitektur aktual dapat berbeda berdasarkan kebutuhan fasilitas, teknologi yang digunakan, dan analisis risiko.
Hal terpenting adalah memastikan komunikasi antarsegmen dibatasi dengan benar dan akses langsung dari jaringan kantor menuju perangkat kontrol tidak diberikan tanpa alasan operasional yang jelas.
6. Standar dan Panduan OT Security
ISA/IEC 62443
ISA/IEC 62443 merupakan keluarga standar keamanan siber untuk Industrial Automation and Control Systems (IACS).
Standar ini membahas berbagai aspek, termasuk pengelolaan program keamanan, penilaian risiko, pembagian tanggung jawab, persyaratan sistem, serta keamanan komponen sepanjang siklus hidupnya.
Standar ini relevan bagi pemilik aset industri, integrator sistem, penyedia produk, dan penyedia layanan pemeliharaan.
NIST SP 800-82
NIST SP 800-82, Guide to Operational Technology Security, menyediakan panduan untuk mengamankan OT dengan mempertimbangkan kebutuhan kinerja, keandalan, dan keselamatan.
Dokumen ini membahas arsitektur OT, ancaman, kerentanan, serta langkah perlindungan yang dapat disesuaikan dengan karakteristik sistem.
Panduan CISA untuk Industrial Control Systems
CISA menyediakan rekomendasi terkait keamanan sistem kontrol industri, termasuk strategi pertahanan berlapis, pengelolaan patch, akses jarak jauh, dan penanganan insiden.
Standar dan panduan tersebut dapat digunakan sebagai referensi untuk membangun program keamanan OT yang terstruktur. Pemilihannya perlu disesuaikan dengan kebutuhan dan tingkat risiko masing-masing fasilitas.
7. Contoh Penerapan OT Security di Pabrik
Misalnya, sebuah fasilitas produksi menggunakan PLC Siemens, HMI, server SCADA, Historian, dan engineering workstation.
Beberapa langkah penerapannya adalah:
- Mendata seluruh perangkat, versi firmware, perangkat lunak, koneksi jaringan, dan pemilik aset.
- Memisahkan jaringan kantor dari jaringan kontrol menggunakan segmentasi dan aturan firewall.
- Membatasi akses pemrograman PLC hanya kepada personel yang berwenang.
- Mengamankan engineering workstation dan mengendalikan penggunaan media USB.
- Membatasi akses jarak jauh vendor melalui jalur yang diawasi.
- Membuat backup program serta konfigurasi, kemudian menguji prosedur pemulihan.
- Memantau komunikasi jaringan dan perubahan konfigurasi yang sensitif.
- Menyiapkan prosedur respons insiden yang melibatkan tim OT, IT, operasi, dan keselamatan.
Jika terjadi indikasi serangan, tim tidak boleh langsung memutus seluruh koneksi atau mematikan controller tanpa mempertimbangkan dampak proses. Tindakan penanganan harus mengikuti prosedur insiden dan penilaian keselamatan fasilitas.
8. Langkah Awal Mempelajari OT Security
Bagi teknisi, engineer instrumentasi, engineer PLC, dan praktisi otomasi industri, pembelajaran OT Security dapat dimulai dari beberapa bidang berikut:
- Dasar cybersecurity, termasuk malware, phishing, autentikasi, dan pengelolaan kerentanan.
- Dasar jaringan komputer, seperti IP address, subnet, VLAN, routing, firewall, TCP, dan UDP.
- Arsitektur PLC, HMI, SCADA, DCS, serta komunikasi IT–OT.
- Network segmentation dan pengamanan remote access.
- Inventarisasi aset, backup, patch management, dan pemantauan jaringan.
- Pengenalan ISA/IEC 62443 dan NIST SP 800-82.
- Praktik menggunakan laboratorium yang terisolasi dan tidak terhubung ke sistem produksi.
Latihan dapat menggunakan PLC simulator, komputer engineering, switch terkelola, firewall, dan perangkat pemantauan jaringan. Pengujian keamanan sebaiknya dilakukan hanya pada sistem yang telah mendapat izin.
Kesimpulan
OT Security merupakan bagian penting dari sistem otomasi industri modern. Perlindungannya mencakup PLC, HMI, SCADA, DCS, jaringan komunikasi, engineering workstation, dan sistem keselamatan.
Penerapan OT Security tidak cukup hanya dengan memasang antivirus atau firewall. Organisasi perlu menggabungkan segmentasi jaringan, kontrol akses, pemantauan, backup, pengelolaan kerentanan, pengamanan akses jarak jauh, serta prosedur respons insiden.
Tujuan akhirnya adalah menjaga agar sistem kontrol tetap aman, andal, dan tersedia, sekaligus mengurangi risiko gangguan terhadap produksi, peralatan, manusia, dan lingkungan.
Keamanan OT bukan hanya persoalan teknologi informasi, tetapi bagian dari pengelolaan risiko dan keberlangsungan operasi industri.